VIDEO Șeful DNSC: Tehnologiile evoluează mai repede decât reușesc autoritățile să le înțeleagă. Ce riscuri sun
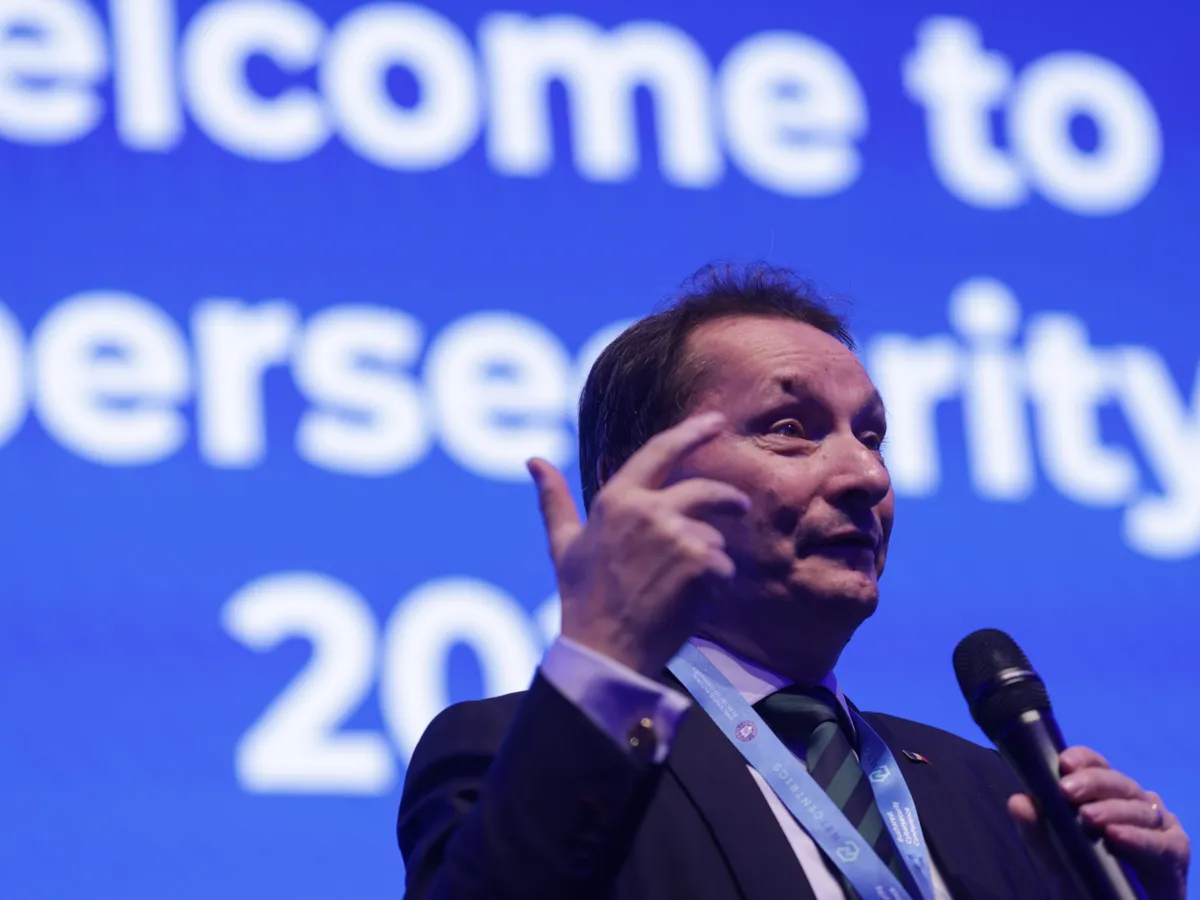
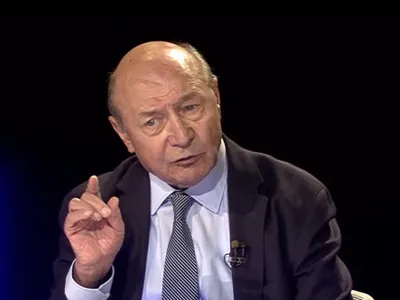
Dan Cîmpean, directorul DNSC, a avertizat că viteza dezvoltării inteligenței artificiale depășește capacitatea instituțiilor și a specialiștilor de a evalua și controla toate riscurile.
Inteligența artificială poate ajuta organizațiile să descopere și să remedieze vulnerabilități cibernetice, însă introducerea ei în infrastructuri critice ridică întrebări la care nici băncile, nici autoritățile nu au încă răspunsuri simple. Directorul Directoratului Național de Securitate Cibernetică, Dan Cîmpean, a prezentat aceste dileme la Trusted Tech Dialogues – 2026.
Potrivit acestuia, încrederea într-un furnizor nu se rezumă la țara din care provine tehnologia, ci presupune transparență, standarde de dezvoltare, cunoașterea produsului și competența de a-l utiliza corect.
Accesul la tehnologie nu este suficient
„În primul rând, trebuie să ai acces la tehnologie. Iar accesul este un termen larg: trebuie să știi că tehnologiile există, să îi cunoști pe cei care le proiectează, le dezvoltă și le pun pe piață, să discuți cu ei. O recomandare pe care o facem sistematic, ca Directorat, este să contactați companiile, startupurile și organizațiile, să le întrebați despre soluțiile lor și să le cereți să arate ce au mai bun”, a declarat Cîmpean.
Citește și: VIDEO România, în fața unei alegeri strategice: cine controlează tehnologia ne poate controla și viitorul
Acesta a cerut ca produsele să fie dezvoltate riguros și responsabil, nu doar să provină din țări aliate.
„Vrem tehnologii din lumea democratică, de la aliați și parteneri, dar vrem și tehnologii construite potrivit standardelor, nu improvizate. Iar apoi intervine cunoașterea. Poți avea o tehnologie de securitate cibernetică de ultimă generație, dar dacă nu știi să îi folosești întregul potențial, rezultatul poate deveni contraproductiv.”
Citește și: VIDEO Adrian Zuckerman: România poate deveni un centru al tehnologiilor de încredere pentru SUA, NATO și UE
Unde se află riscul cel mai mare
Întrebat unde vede cea mai mare vulnerabilitate, în instituțiile publice sau în companiile private, șeful DNSC a indicat viteza evoluției tehnologiilor.
„O mare parte a riscului pe care îl vedem astăzi vine pur și simplu din complexitatea tehnologiilor și din ritmul lor foarte ridicat de evoluție. Ele sunt construite și puse pe piață mult mai repede decât pot autoritățile de reglementare să țină pasul și mult mai repede decât pot specialiștii noștri să acumuleze cunoștințele necesare.”
Pot agenții AI să repare singuri sistemele informatice ale băncilor?
Cîmpean a relatat o întâlnire cu directori IT și responsabili de securitate din sectorul bancar. Participanții au discutat despre folosirea inteligenței artificiale de către atacatori și despre necesitatea de a răspunde cu tehnologii similare.
„Am întrebat cine ar permite unor agenți AI, proveniți de la mai mulți furnizori, să repare în timp real infrastructura critică a unei bănci. Toți au explicat că există comitete care aprobă schimbările, că sistemele sunt testate, retestate și abia apoi introduse în producție, eventual într-o noapte de duminică, sperând să nu se blocheze nimic. Dar toți au recunoscut că, mai devreme sau mai târziu, vom ajunge acolo. Oamenii nu mai pot face față singuri volumului de activitate.”
Concluzia sa a fost că instituțiile au nevoie de tehnologie avansată, dar și de certitudinea că furnizorul va continua să ofere actualizări, asistență și acces la produse, indiferent de evoluțiile politice.
„Vrem să știm cine produce tehnologia, cine o dezvoltă, cine o distribuie. Vrem să fim siguri că un guvern nu va apăsa mâine pe un buton roșu și tehnologia noastră va continua să funcționeze, actualizările vor veni, iar asistența tehnică va rămâne disponibilă”, a explicat Cîmpean.
Directorul DNSC a mai atras atenția asupra respectării proprietății intelectuale atunci când autoritățile testează codul și documentația unor produse, apreciind că relațiile de încredere cu dezvoltatorii sunt esențiale.